Как сменить порт RDP в Windows Server и Windows 10/11
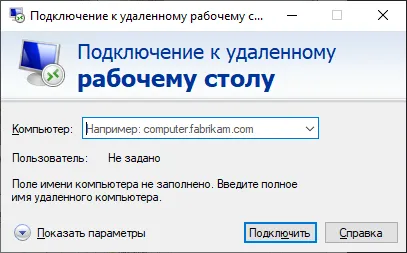
Стандартный порт удалённого рабочего стола 3389 постоянно сканируют боты, подбирающие пароли. Смена порта не заменяет надёжный пароль, но заметно сокращает число автоматических атак на Windows VPS или выделенный сервер.
Быстрый способ: PowerShell
Запустите PowerShell от имени администратора. Примеры используют порт 3390 — подставьте свой, из диапазона 1025–65535.
Откройте новый порт в брандмауэре:
New-NetFirewallRule -DisplayName "RDP 3390 TCP" -Direction Inbound -Protocol TCP -LocalPort 3390 -Action Allow
New-NetFirewallRule -DisplayName "RDP 3390 UDP" -Direction Inbound -Protocol UDP -LocalPort 3390 -Action Allow
Измените порт в реестре:
Set-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp" -Name PortNumber -Value 3390Перезапустите службу удалённых рабочих столов:
Restart-Service TermService -ForceТекущая сессия разорвётся. Подключайтесь заново уже по новому порту.
Способ через редактор реестра
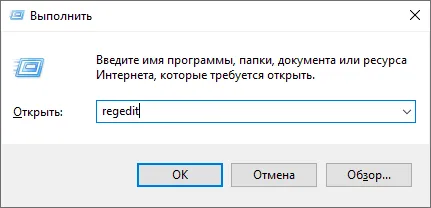
- Нажмите
Win + R, введитеregeditи нажмите Enter.
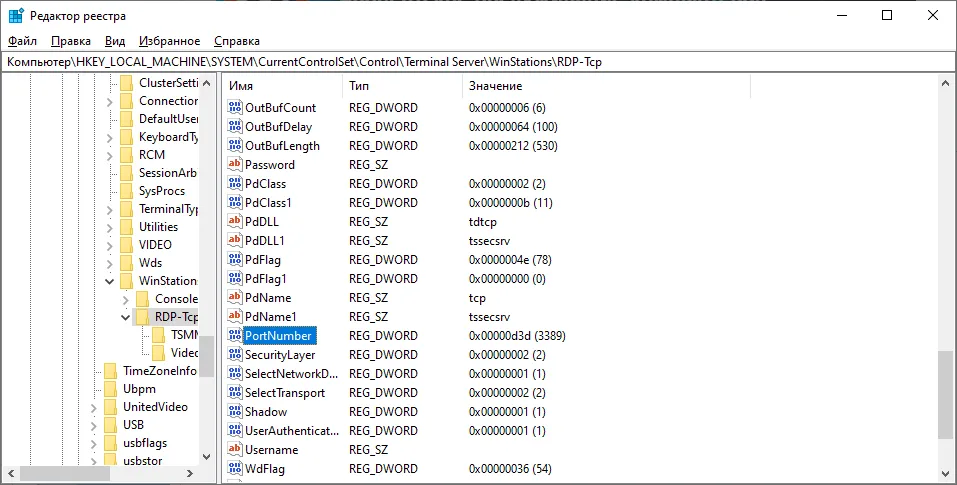
- Перейдите в раздел:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp- Дважды щёлкните параметр PortNumber.
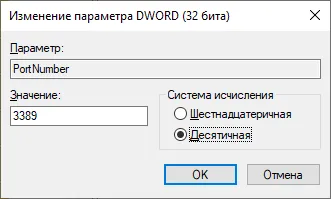
- Переключите систему исчисления на Десятичная и введите новый номер порта.
- Добавьте правило для нового порта: Брандмауэр Защитника Windows → Дополнительные параметры → Правила для входящих подключений → Создать правило → Для порта.
- Перезагрузите сервер или перезапустите службу «Службы удалённых рабочих столов».
Подключение по новому порту
В клиенте «Подключение к удалённому рабочему столу» укажите порт через двоеточие после адреса:
203.0.113.10:3390Или из командной строки:
mstsc /v:203.0.113.10:3390Проверка
Убедитесь, что служба слушает новый порт:
Get-NetTCPConnection -LocalPort 3390 -State ListenС другого компьютера проверьте доступность порта:
Test-NetConnection 203.0.113.10 -Port 3390Когда подключение по новому порту работает, отключите старые правила брандмауэра для порта 3389.
Что ещё стоит сделать
- Убедитесь, что включена проверка подлинности на уровне сети (NLA): Система → Удалённый рабочий стол → Дополнительные параметры.
- Ограничьте в правиле брандмауэра список IP-адресов, с которых разрешено подключение, если ваш адрес постоянный.
- Переименуйте учётную запись «Администратор» или создайте отдельную с надёжным паролем.
- Настройте блокировку учётной записи после нескольких неудачных попыток входа в локальной политике безопасности.